Grundlegende Rollen: User und Admin
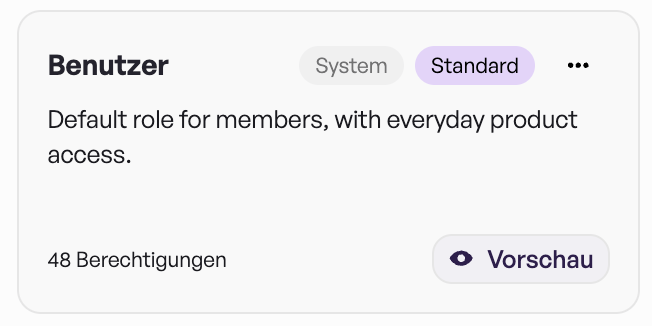
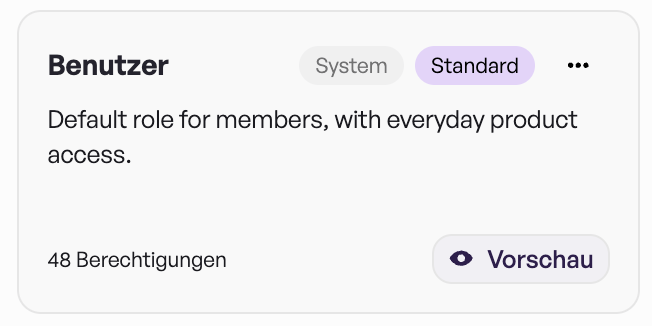
Der neuland.ai HUB enthält bereits zwei grundlegende Rollen, mit denen Sie direkt starten können. Neue User werden standardmäßig in der Rolle mit dem Tag “Default” zugeordnet:
- User/Benutzer (Standard): User verwenden den HUB im Arbeitsalltag. Sie können je nach Freigabe zum Beispiel chatten, freigegebene Assistenten nutzen, mit Prompts arbeiten, Dokumente hochladen oder auf bereitgestellte Inhalte zugreifen.
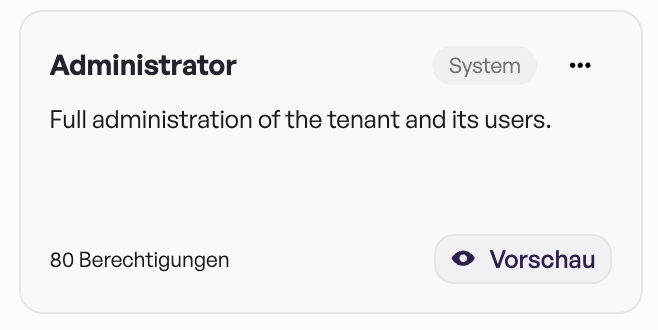
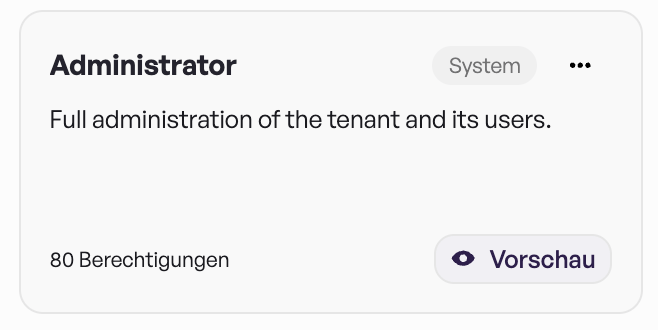
- Admin: Admins nutzen den HUB ebenfalls wie reguläre User, haben darüber hinaus aber Zugriff auf zusätzliche Verwaltungsfunktionen. Dazu gehören zum Beispiel Einstellungen für User, Gruppen, Rollen, Freigaben, Integrationen, Governance und weitere administrative Bereiche.
Vordefinierte System-Rollen
Im neuland.ai HUB gibt es vordefinierte System-Rollen: Administratoren und User Diese System-Rollen sind geschützt. Sie dienen als grundlegende Rollen für die Nutzung und Administration des HUB. Die Admin-Rolle umfasst zusätzliche Verwaltungsrechte. Admins können den HUB wie reguläre User verwenden, haben darüber hinaus aber Zugriff auf administrative Funktionen, zum Beispiel für Rollen, Gruppen, Freigaben, Integrationen, Governance-Einstellungen und weitere Verwaltungsbereiche.Default-Rollen kopieren und weiterverarbeiten
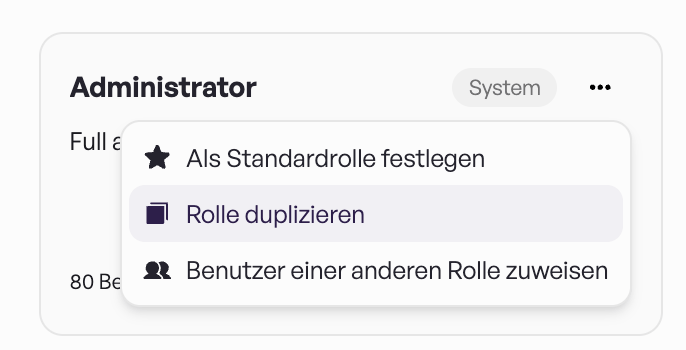
Die derzeit als Default gesetzte User-Rolle kann nicht nur eingesehen, sondern auch kopiert werden. Gleichzeitig kann mit wenigen Klicks eine neue Rolle auf aktive User übertragen werden. Damit können Organisationen beispielsweise:
- leistungsstarke oder besonders kostenintensive Modelle nur bestimmten Gruppen bereitstellen,
- technische Funktionen gezielt für Power User oder Fachabteilungen freigeben,
- den Zugriff auf MCP auf unterwiesene Nutzer beschränken,
- unternehmensinterne Sicherheits- und Governance-Vorgaben besser abbilden.
Benutzerberechtigungen
Diese Berechtigungen gelten für reguläre Benutzerinnen und Benutzer. Sie legen fest, welche Funktionen in den jeweiligen Bereichen sichtbar sind und welche Aktionen ausgeführt werden dürfen. Die vollständige Liste der Berechtigungen kann über den Vorschau-Button im Hub ausgeklappt werden.
Administratorberechtigungen
Administratorinnen und Administratoren verfügen über alle Benutzerberechtigungen und erhalten zusätzlich erweiterte Verwaltungsrechte für den Tenant, zentrale Einstellungen und organisationsweite Ressourcen. Die vollständige Liste der Berechtigungen kann über den Vorschau-Button im Hub ausgeklappt werden.
Eigene Rollen erstellen
Zusätzlich zu den System-Rollen können Sie eigene Rollen erstellen. Eigene Rollen helfen Ihnen, Berechtigungen passend zu Ihrer Organisation abzubilden.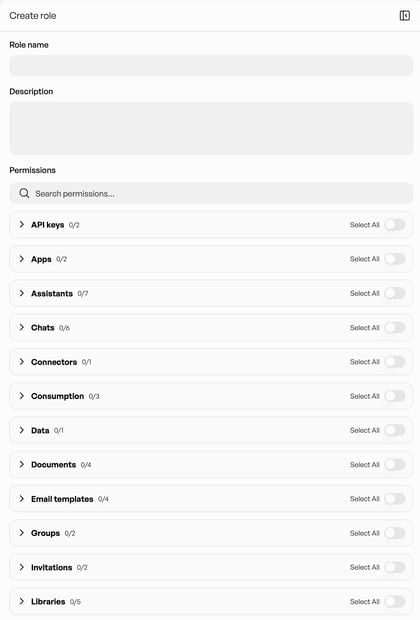
- Feingranulare Berechtigungen: Beim Erstellen einer Rolle können Sie aus über 15 Berechtigungskategorien wählen – darunter API Keys, Apps, Assistenten, Chats, Connectors, Consumption, Data, Dokumente, Email Templates, Groups, Invitations, Libraries und mehr. Jede Kategorie kann einzeln oder komplett aktiviert werden.
- Rollen Gruppen zuweisen: Über den neuen Tab „Roles” in der Gruppenansicht können Rollen direkt Gruppen zugewiesen werden. Alle Mitglieder einer Gruppe erben automatisch die Berechtigungen der zugewiesenen Rollen.
Rollen bearbeiten
Bestehende Rollen können Sie in der Rollenverwaltung bearbeiten. Dabei können Sie festlegen, welche Berechtigungen in einer Rolle enthalten sein sollen. Typische Anpassungen sind zum Beispiel:- bestimmte Chat-Funktionen erlauben oder einschränken,
- das Löschen von Chats deaktivieren,
- Zugriff auf Assistenten erlauben oder beschränken,
- administrative Teilfunktionen für Power User freigeben.
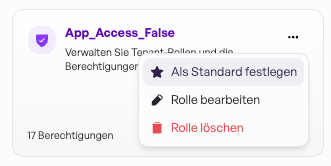
Rollen als Standard setzen
Sie können eine Rolle als Standardrolle definieren. Diese Rolle wird verwendet, wenn neue User standardmäßig mit einem bestimmten Berechtigungsumfang starten sollen.